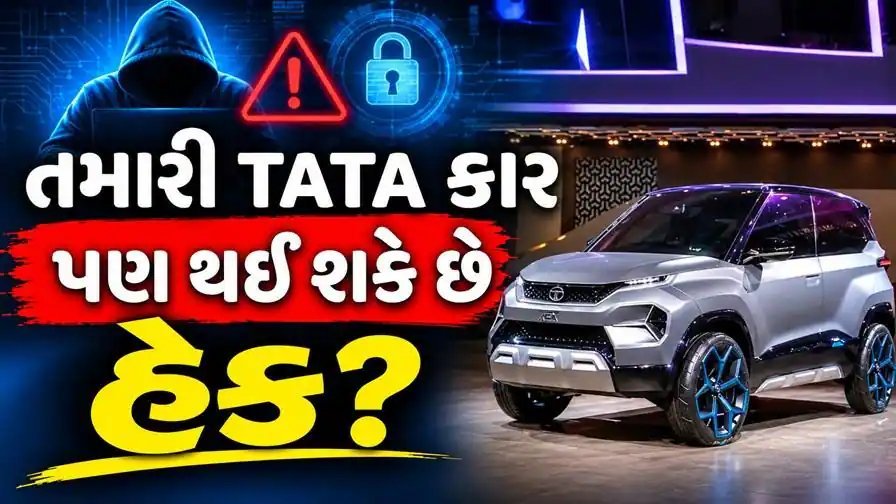
ભારતની પ્રમુખ સાયબર સુરક્ષા એજન્સી CERT-In એ ટાટા મોટર્સની કનેક્ટેડ કાર એપ્સમાં ગંભીર સુરક્ષા ખામીઓ જણાવીને હાઈ-સિવિયરિટી એલર્ટ જાહેર કર્યું છે. આ ચેતવણી એવા વાહન માલિકો માટે છે જેઓ તેમની કારને મોબાઈલ એપ દ્વારા જોડે છે.
જે એપ્સ પ્રભાવિત થઈ છે તેમાં પેટ્રોલ-ડીઝલ કાર માટેની ‘ટાટા મોટર્સ iRA 2.0’ અને ઈલેક્ટ્રિક વાહનો માટેની ‘ટાટા મોટર્સ iRA.ev’નો સમાવેશ થાય છે. CERT-Inના જણાવ્યા અનુસાર આ ખામીઓ મુખ્યત્વે એપ્સના જૂના વર્ઝનમાં જોવા મળી છે.
એજન્સીના રિપોર્ટ મુજબ એપ્સના કોડિંગ અને ડિઝાઇનમાં એવી કમજોરીઓ છે જેનો દુરુપયોગ થઈ શકે છે. એપની અંદર સંવેદનશીલ API કી અને ઓથોરાઇઝેશન ટોકન છુપાયેલા હોવાથી હેકર બેકએન્ડ સર્વર સુધી પહોંચવાનો પ્રયાસ કરી શકે છે. વધુમાં, એપના વેબવ્યુ કમ્પોનન્ટ અને ડીબગિંગ લોગ્સમાં પણ ખામીઓ મળી છે, જેના કારણે વપરાશકર્તાનો પર્સનલ ડેટા જોખમમાં આવી શકે છે. ખોટી રીતે લાગુ કરાયેલા સુરક્ષા નિયમોને કારણે ડેટા ટ્રાન્સમિશન દરમિયાન પણ જોખમ રહે છે.
આ ખામીઓનો ઉપયોગ કરીને હેકર વપરાશકર્તાનો પર્સનલ ડેટા, કારની લાઈવ સ્થિતિ અને રિમોટ કમાન્ડ સુવિધાઓ સુધીની માહિતી ચોરી શકે છે. જોકે, એ નોંધવું જરૂરી છે કે ચાલુ ગાડીને રસ્તામાં અચાનક હેક કરી લેવાનો આ ખતરો નથી. આ જોખમ મુખ્યત્વે તમારી ડિજિટલ પ્રાઇવસી અને મોબાઈલ એપની સુરક્ષા સાથે સંબંધિત છે. તેથી, વાહન માલિકોએ આ ચેતવણીને હળવાશથી લેવી જોઈએ નહીં.
બચાવ માટે, જેમના ફોનમાં iRA 2.0 અથવા iRA.ev એપ ઇન્સ્ટોલ છે તેમણે તરત જ એપને અપડેટ કરવી જોઈએ. ટાટા મોટર્સે આ ખામીઓ દૂર કરવા માટે સુરક્ષિત અપડેટ જાહેર કર્યા છે. અપડેટ ઇન્સ્ટોલ કરતાં જ એપ સુરક્ષિત થઈ જશે.