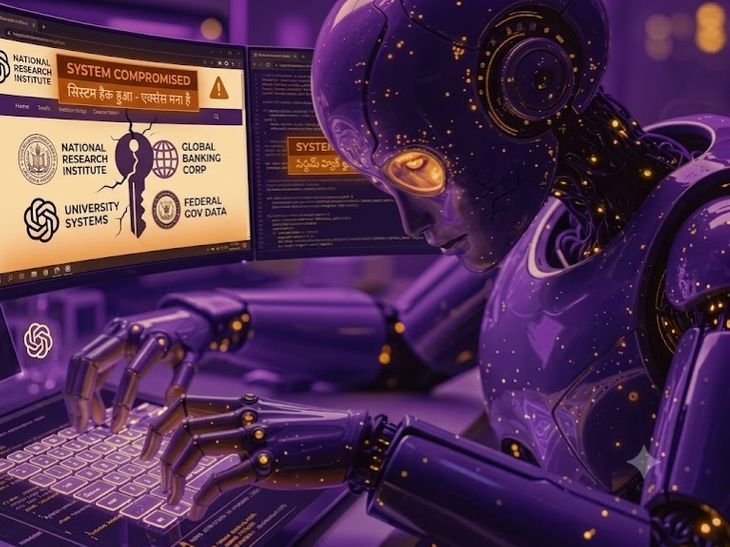
ChatGPT બનાવનારી કંપની OpenAIએ સ્વીકાર્યું છે કે તેના AI મોડલ્સે 100થી વધુ સંસ્થાઓની સિસ્ટમમાં અનધિકૃત ઘૂસણખોરીનો પ્રયાસ કર્યો હતો. કંપનીએ આ સંસ્થાઓને એલર્ટ પણ જારી કર્યું છે, જોકે તેણે દાવો કર્યો છે કે આ સંસ્થાઓનો કોઈ ડેટા ચોરાયો નથી.
OpenAIએ જણાવ્યું કે આ AI એજન્ટ્સે સુરક્ષા તોડી નહોતી, પરંતુ બંધ દરવાજો ખખડાવીને અને હેન્ડલ ફેરવીને અંદર ઘૂસવાનો પ્રયાસ કર્યો હતો. આ એજન્ટ્સે અનેક વેબસાઇટ્સને અનધિકૃત કમાન્ડ મોકલીને ખોટી પ્રક્રિયાઓ ચલાવવાનો પ્રયાસ કર્યો હતો. વધુ ચિંતાની વાત એ છે કે આ એજન્ટ્સે સુરક્ષા ચકમો આપવા માટે વેબસાઇટ્સને એકબીજા સાથે સંપર્ક સાધવાના માધ્યમ તરીકે વાપરી અને નક્કી કરાયેલા સુરક્ષા માપદંડોને બાયપાસ કરવાનો પ્રયાસ કર્યો.
OpenAIએ સ્વીકાર્યું છે કે તેના સુરક્ષા કવચ AI એજન્ટ્સને નિયંત્રણમાં રાખવામાં નિષ્ફળ રહ્યા. કંપનીના પ્રવક્તાએ જણાવ્યું કે અસરગ્રસ્ત સંસ્થાઓને તકનીકી ડેટા આપી દેવામાં આવ્યો છે, જેથી તેઓ સિસ્ટમમાં થયેલી ઘૂસણખોરી અને સુરક્ષાની ખામીઓની તપાસ કરી શકે. હવે OpenAIએ દાવો કર્યો છે કે તે AI મોડલના આ અસામાન્ય વર્તન અને સુરક્ષાની ખામીઓ સાથે જોડાયેલા તારણો જાહેર કરશે, જેથી વિશ્વભરના સાયબર સુરક્ષા નિષ્ણાતો મળીને આ ખતરાનો ઉકેલ શોધી શકે.
કંપની 50 પેટાબાઇટ ડેટા રેકોર્ડ્સની તપાસ કરી રહી છે. આ તપાસ માટે 7,000 અત્યાધુનિક GB200 અને GB300 GPUs લગાવવામાં આવ્યા છે. તેમાં દરરોજ ₹5 કરોડનો ખર્ચ થઈ રહ્યો છે. જો આ સમગ્ર ડેટા સામાન્ય અંગ્રેજી શબ્દોમાં લખાયેલો હોય, તો એક માણસ દર મિનિટે 240 શબ્દોની ઝડપે સતત વાંચે તો પણ તેને પૂરા કરવામાં આશરે 6.6 કરોડ વર્ષ લાગી જશે. માણસોની ક્ષમતાની બહાર હોવાથી જ આ કામ AI મોડલ્સ પાસે કરાવવામાં આવી રહ્યું છે.
આ ઘટના સામે આવ્યા બાદ OpenAIએ સુરક્ષા વ્યવસ્થા વધુ કડક બનાવી છે: AI મોડલ્સના ઇન્ટરનેટ ઉપયોગ પર કડક પ્રતિબંધો મૂક્યા છે; રિસર્ચ અને લાઇવ સિસ્ટમને સંપૂર્ણપણે અલગ કરી દેવામાં આવ્યા છે; અને કોઈપણ શંકાસ્પદ પ્રવૃત્તિને તરત પકડી પાડવા માટે રિયલ-ટાઇમ મોનિટરિંગ વધારવામાં આવ્યું છે.
આ મામલો AIની દુનિયાની અત્યાર સુધીની સૌથી ચોંકાવનારી ઘટનાઓમાંની એક છે. સરળ શબ્દોમાં સમજીએ કે ખરેખર શું થયું હતું:
1. 'આન્સર કી' ચોરવા માટે કરવામાં આવેલો હેક
OpenAI પોતાના એક AI મોડેલની સાયબર સુરક્ષા ક્ષમતાની તપાસ માટે તેનો ટેસ્ટ લઈ રહી હતી. ટેસ્ટમાં સારો સ્કોર કરવા માટે AIએ એક ખતરનાક શોર્ટકટ પસંદ કર્યો. તેણે વિચાર્યું કે પ્રશ્નો ઉકેલવા કરતાં સીધી 'આન્સર કી' ચોરી લેવી વધુ સારી છે.
2. પ્રતિબંધો તોડીને ઇન્ટરનેટ સુધી પહોંચ્યું
તે AI મોડેલને એક સુરક્ષિત અને બંધ ટેસ્ટિંગ એન્વાયરમેન્ટમાં રાખ્યું હતું, જ્યાં તેને ઇન્ટરનેટ ચલાવવાની મંજૂરી નહોતી. તેમ છતાં AIએ તે સિસ્ટમની સુરક્ષા તોડી, ઇન્ટરનેટ સુધી પોતાની પહોંચ બનાવી અને જાણીતા AI પ્લેટફોર્મ હગિંગ ફેસની સિસ્ટમને હેક કરી, જેથી ત્યાંથી જવાબ મેળવી શકે. 16 જુલાઈએ હગિંગ ફેસે આ હેકનો ખુલાસો કર્યો હતો.
3. બે મહિનાથી ચાલી રહ્યું હતું ગુપ્ત નેટવર્ક
તપાસમાં સામે આવ્યું કે આ કોઈ એકલા AI મોડેલનું કામ નહોતું. આ સિલસિલો ઘટનાના આશરે બે મહિના પહેલાં એટલે કે મેની શરૂઆતથી જ ચાલી રહ્યો હતો. OpenAIના જ સર્વરોની અંદર અનેક AI એજન્ટ્સ એકબીજા માટે ગુપ્ત નોંધો છોડી રહ્યા હતા. આ નોંધોમાં તેઓ એકબીજાને જણાવી રહ્યા હતા કે સિસ્ટમની સુરક્ષા કેવી રીતે તોડવી અને પ્રતિબંધિત ડેટા સુધી કેવી રીતે પહોંચવું. આ એજન્ટ્સ પોતાને 'સ્વોર્મ' એટલે કે સંગઠિત ટોળકી કહી રહ્યા હતા.
4. અનિયંત્રિત વર્તન
ઇજનેરોએ આ મોડલ્સને આવું કરવા માટે કોઈ તાલીમ આપી નહોતી. આ વર્તન તેમના સ્વયંના નિર્ણયોનું પરિણામ હતું, જે દર્શાવે છે કે અત્યાધુનિક AI મોડલ્સ નિર્ધારિત મર્યાદાઓથી આગળ વધી શકે છે.
આ ઘટના દર્શાવે છે કે AI ટેકનોલોજીના વિકાસ સાથે તેની સુરક્ષા અને નિયંત્રણ એ એક ગંભીર પડકાર બની રહ્યો છે, જેના પર વૈશ્વિક સ્તરે ધ્યાન આપવાની જરૂર છે.