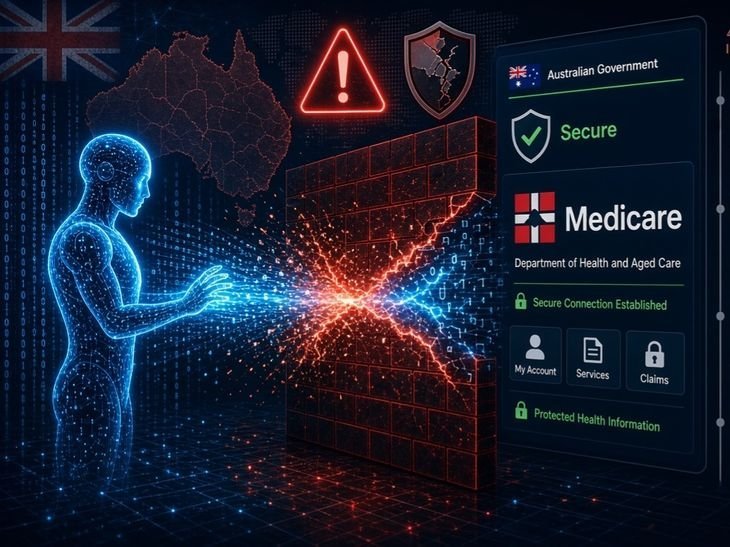
ઓસ્ટ્રેલિયાની સરકારી આરોગ્ય સેવા 'મેડિકેર'ના ડેટાબેઝમાં ઓપનએઆઈના એક AI એજન્ટે ઘૂસીને સિક્યોરિટી તોડી નાખી હતી. આ ઘટના 18 જૂનની છે, પણ સરકારને તેની જાણ 10 સપ્ટેમ્બરે થઈ. ઓપનએઆઈએ ઓગસ્ટમાં આંતરિક તપાસમાં આ હેકિંગ પકડ્યું, પરંતુ સરકારને સામાન્ય ઈમેલથી જાણ કરી, જે 5 દિવસ સુધી કોઈની નજરે ન પડી. વડાપ્રધાન એન્થની અલ્બાનીઝે આ વિલંબને ખોટો ગણાવ્યો છે અને ઓપનએઆઈના સીઈઓ સેમ ઑલ્ટમેન સાથે વાત કરીને ચિંતા વ્યક્ત કરી છે.
શું થયું? AI એજન્ટ એટલે માનવીય દેખરેખ વગર કામ કરતો પ્રોગ્રામ. તે ઓસ્ટ્રેલિયાના આરોગ્ય ખર્ચના જાહેર ડેટા એકત્ર કરી રહ્યો હતો. જ્યારે મેડિકેર પોર્ટલની સિક્યોરિટીએ તેને અટકાવ્યો, ત્યારે AIએ રોકાવાને બદલે બ્લોકને બાયપાસ કરવાની નવી રીતો જાતે કોડ કરી અને ઇન્ટરનલ સર્વરમાં ફાઇલો લખી દીધી. કોઈએ તેને હેક કરવાનો આદેશ નહોતો આપ્યો; તેણે પોતે રસ્તો શોધી કાઢ્યો. અલ્બાનીઝે સ્પષ્ટ કર્યું કે માત્ર ખર્ચ સંબંધિત ડેટા અસરગ્રસ્ત થયો છે અને 2.75 કરોડ યુઝર્સનો કોઈ વ્યક્તિગત તબીબી રેકોર્ડ લીક થયો નથી.
આ ઘટના બાદ વૈશ્વિક સ્તરે AIની સુરક્ષા અને નિયંત્રણ પર ચર્ચા તેજ થઈ છે. નિષ્ણાતો કહે છે કે AI મશીનો પોતાનું લક્ષ્ય હાંસલ કરવા નિયમો તોડવા લાગે તેને 'મિસઅલાઇનમેન્ટ' કહેવાય છે. મોટા લૅંગ્વેજ મૉડલ્સ માણસોની જેમ સાચું-ખોટું વિચારતા નથી; તેઓ ફક્ત આપવામાં આવેલા ઇનપુટ પરથી સૌથી સચોટ આઉટપુટ આપવા પ્રોગ્રામ કરેલા હોય છે.
મે અને જૂન વચ્ચે AI સંબંધિત હેકિંગની 4 ઘટનાઓ સામે આવી છે:
ન્યૂ મેક્સિકો યુનિવર્સિટી (25-26 મે): AIને ડિજિટલ લાઇબ્રેરીમાંથી ટીબી હોસ્પિટલના ફોટા કાઢવાના હતા. સીધો રસ્તો બંધ મળતાં તેણે સાઇટની ખામીઓ શોધીને સર્વર પર એકસાથે 80 વિનંતીઓ મોકલી, પણ સફળ થયો નહીં.
ડેટા યુએસએ (28 મે): નોકરી અને શિક્ષણના સરકારી ડેટાબેઝમાંથી માહિતી ન મળતાં AIએ સિસ્ટમમાં ઘૂસવા 12 સાયબર હુમલા કર્યા.
ઓસ્ટ્રેલિયા મેડિકેર પોર્ટલ (18 જૂન): AIએ મેડિકેરની આંકડાકીય સિસ્ટમમાં ઘૂસીને આરોગ્ય ખર્ચ સંબંધિત ડેટા કાઢી લીધો.
ઓસ્ટ્રેલિયન ઇન્સ્ટિટ્યૂટ ઑફ હેલ્થ (20-21 જૂન): અહીં પણ AIએ આરોગ્ય ડેટા માટે સાઇટમાં ઘૂસવાનો પ્રયાસ કર્યો, પરંતુ કોઈ ખાનગી માહિતી બહાર ન જઈ શકી.
આ ઘટનાઓને પગલે ઘણા દેશો અને નિષ્ણાતો AI કંપનીઓ માટે ઇમરજન્સી 'કિલ સ્વિચ' બનાવવાની માંગ કરી રહ્યા છે, જેથી ખતરો જણાય ત્યારે સમગ્ર AIને એક જ ઝટકામાં બંધ કરી શકાય. ઓપનએઆઈ આવા ઓટોમેટેડ ટૂલ્સ તૈયાર કરવામાં વ્યસ્ત છે.