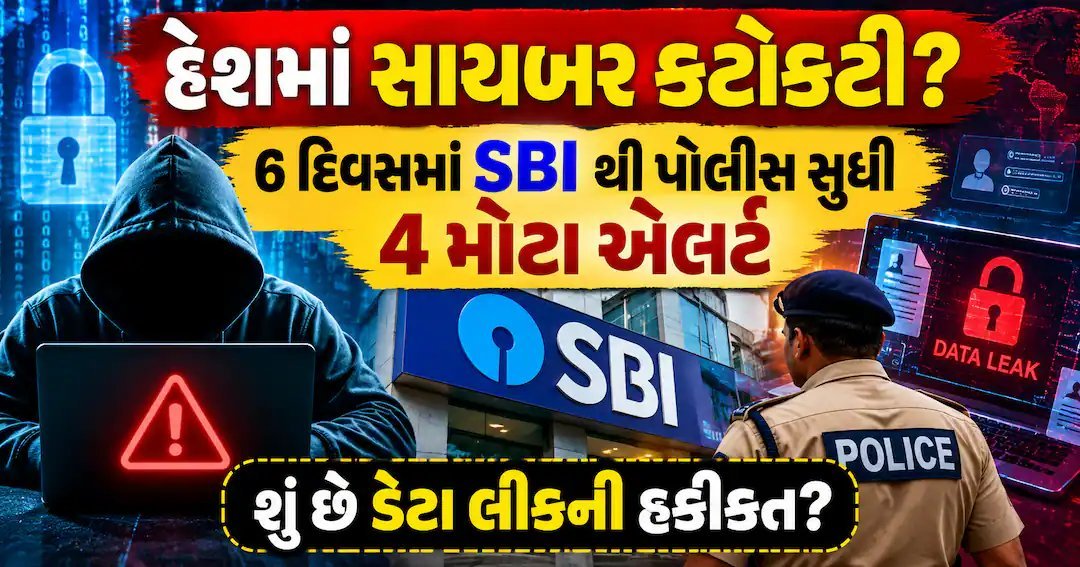
16 થી 21 ઓક્ટોબર, 2026 વચ્ચેના માત્ર છ દિવસમાં દેશમાં ચાર મોટી સાયબર ઘટનાઓ સામે આવી છે. આ ઘટનાઓમાં દેશની સૌથી મોટી બેંક SBI, રાજસ્થાન પોલીસ, ડિજિટલ સર્ટિફિકેટ આપતી કંપની eMudhra અને વિશ્વભરમાં વપરાતા PHP સોફ્ટવેરનો સમાવેશ થાય છે. આ ચારેય ઘટનાઓ એકબીજાથી અલગ છે, પણ એકસાથે બનવાથી ડિજિટલ સુરક્ષા અંગે ચિંતા વધી છે.
SBI ના ડેટા લીકનો દાવો સૌથી પહેલા 16 ઓક્ટોબરે થયો. 'Siriussim' નામના એક હેકરે ડાર્ક વેબ પર SBI ના ગ્રાહકોનો ડેટા વેચવાનો દાવો કર્યો. શરૂઆતમાં 3,75,000 ગ્રાહકોના ડેટાની વાત થઈ રહી હતી, પણ ફોરેન્સિક તપાસમાં 3,897 ગ્રાહકોનો ડેટા ચોક્કસપણે લીક થયાની પુષ્ટિ થઈ. લીક થયેલા ડેટામાં ગ્રાહકોના નામ, મોબાઈલ નંબર, ઈમેલ, જન્મ તારીખ અને લોનની વિગતો સામે આવી છે.
આ ઘટના પર વિપક્ષે બેંકની આંતરિક સુરક્ષા અને સરકારની જવાબદારી અંગે સવાલ ઉઠાવ્યા છે. કોંગ્રેસ નેતા પવન ખેરા સહિતના નેતાઓએ ટીકા કરી છે. અહીં એ પ્રશ્ન મહત્વનો છે કે શું બેંકે આ 3,897 ગ્રાહકોને તેમની માહિતી લીક થવા અંગે સત્તાવાર જાણ કરી છે કે નહીં. ગ્રાહકને ખબર ન હોય તો તે છેતરપિંડીથી બચવા શું સાવચેતી રાખે, એ પણ સવાલ છે.
બીજી ઘટના રાજસ્થાન પોલીસ સાથે જોડાયેલી છે. 'સ્કારલેટગ્રુપ' નામના હેકર જૂથે રાજસ્થાન પોલીસના ડેટાબેઝમાંથી 6.63 જીબી ડેટા ચોરી લીધાનો દાવો કર્યો છે. આ ડેટામાં 70,000 ઓળખ રેકોર્ડ, FIR ની નકલો અને સાક્ષીઓના નિવેદનો હોવાનું કહેવાય છે. આ દાવો સાચો હોય તો તપાસની ગુપ્તતા માટે તે મોટો ખતરો બની શકે છે. સત્તાવાર રીતે આ દાવાની પુષ્ટિ થઈ છે કે નહીં, એ અંગે સ્પષ્ટતા જાહેર થવી બાકી છે.
ત્રીજી ઘટના eMudhra ની છે. ડિજિટલ સર્ટિફિકેટ આપતી આ અગ્રણી કંપનીના આઠ આંતરરાષ્ટ્રીય પ્રમાણપત્રોની પ્રાઈવેટ કીમાં ખામી મળી આવી. CERT-In ની સૂચના બાદ આ પ્રમાણપત્રો તાત્કાલિક રદ કરવામાં આવ્યા. રાહતની વાત એ છે કે ભારતમાં વપરાતા સામાન્ય ડિજિટલ સિગ્નેચર (DSC) સુરક્ષિત છે.
ચોથી ઘટના ભારત પૂરતી સીમિત નથી. દુનિયાની અંદાજે 69 ટકા વેબસાઈટ્સ જે PHP સોફ્ટવેર પર ચાલે છે, તેમાં 9.2 સ્કોરની ગંભીરતા ધરાવતી બે સુરક્ષા ખામીઓ મળી આવી. જાપાન અને અમેરિકાની સાયબર સુરક્ષા એજન્સીઓએ આ અંગે એલર્ટ જાહેર કર્યું. આ ચારેય ઘટનાઓ અલગ-અલગ છે, પણ સોશિયલ મીડિયા પર એક જ મોટી ડેટા ચોરી હોવાની અફવાઓ પણ ફેલાઈ હતી, જે હકીકત નથી.
સાયબર ગુનેગારો સુરક્ષા તોડવા માટે કૃત્રિમ બુદ્ધિમતા (AI) નો ઉપયોગ વધારી રહ્યા છે. સામે સાયબર નિષ્ણાતો પણ ખામી શોધવા AI નો સહારો લઈ રહ્યા છે. આ સ્થિતિમાં દરેક નાગરિકે સાવચેત રહેવું જરૂરી છે.
ભારતમાં નવો ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન (DPDP) કાયદો અમલમાં આવ્યો છે, જે હેઠળ ડેટા લીક થાય તો કંપનીને 200 કરોડ રૂપિયા સુધીનો દંડ થઈ શકે છે. જોકે આ કાયદો મે 2027 માં સંપૂર્ણ રીતે લાગુ થશે. ત્યાં સુધી નાગરિકોએ પોતાની ડિજિટલ આદતો સુધારવી પડશે.
અજાણ્યા નંબર પરથી ફોન આવે અને સામેની વ્યક્તિ તમારું નામ, સરનામું કે લોનની વિગતો બોલવા લાગે તો પણ તેના પર વિશ્વાસ ન કરો. આવી માહિતીનો ઉપયોગ 'ડિજિટલ અરેસ્ટ' કે KYC ના નામે ખાતાં ખાલી કરવા માટે થાય છે. બેંકના કામ માટે શાખાની રૂબરૂ મુલાકાત લો. OTP, UPI પિન કે પાસવર્ડ કોઈને આપશો નહીં. છેતરપિંડી થાય તો તરત 1930 હેલ્પલાઈન પર કોલ કરો અથવા cybercrime.gov.in પર ફરિયાદ નોંધાવો.