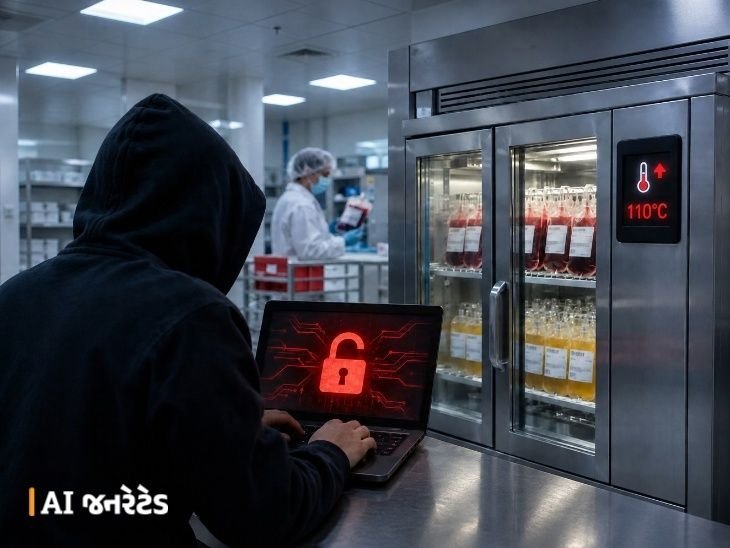
ફ્રાન્સમાં 1 નવેમ્બરની રાત્રે સરકારી બ્લડ બેંકની કોલ્ડ સ્ટોરેજ સિસ્ટમ પર સાયબર હુમલો થયો. હેકર્સે ફ્રીઝરનું તાપમાન માઈનસ 30 ડિગ્રી સેલ્સિયસથી વધારીને 110 ડિગ્રી સેલ્સિયસ સુધી પહોંચાડવાનો પ્રયાસ કર્યો. જોકે, અલાર્મ સિસ્ટમે સમયસર ખામી પકડી લેતાં લોહી અને પ્લાઝ્માના નમૂનાઓ સુરક્ષિત રહ્યા.
ફ્રાન્સના સાપ્તાહિક અખબાર ‘લે કનાર્ડ આંશેને’એ બુધવારે સૌપ્રથમ આ હુમલાના સમાચાર આપ્યા. અહેવાલ મુજબ, બ્લડ સ્ટોરેજ સિસ્ટમમાં પ્રવેશવા માટે ડિફોલ્ટ પાસવર્ડનો ઉપયોગ કરવામાં આવ્યો હતો.
ફ્રાન્સની બ્લડ બેંકનું સંચાલન કરતી સંસ્થા ફ્રેન્ચ બ્લડ એસ્ટેબ્લિશમેન્ટ (EFS)એ જણાવ્યું કે ફ્રીઝરમાં રાખવામાં આવેલું પ્લાઝ્મા સુરક્ષિત અન્ય સ્થળે મોકલી દેવામાં આવ્યું છે. EFSએ કહ્યું કે કોલ્ડ સ્ટોરેજમાં લગાવેલી દેખરેખ અને અલાર્મ સિસ્ટમોએ તાપમાનમાં થયેલા અસામાન્ય ફેરફારને તરત જ પકડી લીધો, જેથી કર્મચારીઓને સમયસર કાર્યવાહી કરવાની તક મળી.
EFS ફ્રાન્સની સરકારી રક્ત સેવા છે. તે દેશની 1,900થી વધુ હોસ્પિટલો માટે લોહી, પ્લાઝ્મા અને પ્લેટલેટ્સ એકત્રિત કરવા, તપાસ કરવા, તૈયાર કરવા અને પહોંચાડવાનું કામ કરે છે. EFSની સેવાથી દર વર્ષે 10 લાખથી વધુ દર્દીઓને મદદ મળે છે.
ફ્રીઝરનું તાપમાન નિયંત્રિત કરવા માટે દુકાનો અને કોલ્ડ સ્ટોરેજ સેન્ટરોમાં ખાસ ઇલેક્ટ્રોનિક કંટ્રોલર લગાવવામાં આવે છે. તેની મદદથી તાપમાન પર નજર રાખી શકાય છે અને દૂરથી નિયંત્રિત કરી શકાય છે. કેટલીક સિસ્ટમ ઇન્ટરનેટ સાથે જોડાયેલી હોય છે, જેથી સાધનો પૂરા પાડતી કંપની અથવા ટેકનિકલ કર્મચારીઓ ક્યાંયથી પણ તેની તપાસ અને સમારકામ કરી શકે.
ફ્રાન્સની સરકારી સાયબર સુરક્ષા એજન્સી CERT-FRએ 12 ઑક્ટોબરે જ રેફ્રિજરેશન કંટ્રોલર પરના હુમલાઓ અંગે ચેતવણી જાહેર કરી હતી. એજન્સીના જણાવ્યા અનુસાર, આ ઉપકરણોના ઘણા કંટ્રોલર ઇન્ટરનેટ પર સીધા ઉપલબ્ધ હતા અને તેમાં ડિફોલ્ટ પાસવર્ડ જેવી સુરક્ષા નબળાઈઓ હતી.
ડિફોલ્ટ પાસવર્ડ એવો પાસવર્ડ હોય છે, જે કોઈ મશીન, ડિવાઇસ કે સૉફ્ટવેરમાં કંપની તરફથી પહેલેથી સેટ કરીને આપવામાં આવે છે. જો મશીન ઇન્સ્ટોલ કર્યા પછી તેનો પાસવર્ડ બદલવામાં ન આવે, તો હેકર્સ એ જ જૂના પાસવર્ડથી સિસ્ટમમાં ઘૂસવાનો પ્રયાસ કરી શકે છે.
આ હુમલો એવા સમયે થયો છે, જ્યારે યુરોપના ઘણા દેશોમાં સુપરમાર્કેટની ફ્રીઝર સિસ્ટમને પણ નિશાન બનાવવામાં આવી રહી છે. આ હુમલાઓમાં હેકર્સે રેફ્રિજરેશન સિસ્ટમનું તાપમાન વધારી દીધું, જેના કારણે મોટી માત્રામાં ખાદ્યપદાર્થો અને પીણાં બગડી ગયાં.
યુરોપમાં ફ્રીઝર હેકિંગના ત્રણ મુખ્ય કિસ્સા સામે આવ્યા છે. પહેલો હુમલો 11 ઑક્ટોબરે થયો, જેમાં ફ્રાન્સના લગભગ 700 સુપરમાર્કેટની રેફ્રિજરેશન સિસ્ટમને નિશાન બનાવવામાં આવી. ઇન્ટરમાર્ચે, કેરેફોર, મોનોપ્રિ અને ઈ. લેક્લેર્ક જેવા સ્ટોર્સ અસરગ્રસ્ત થયા. હેકર્સે ફ્રીઝરને ડિફ્રોસ્ટ મોડમાં મૂકી દીધું, જેના કારણે તાપમાન વધી ગયું. મોટી માત્રામાં ફ્રોઝન અને અન્ય ખાદ્ય પદાર્થો બગડી ગયા. કેટલીક જગ્યાએ આગ લાગ્યાના અહેવાલો પણ આવ્યા.
બીજો હુમલો 1 નવેમ્બરે થયો, જેમાં ફ્રાન્સ ઉપરાંત બેલ્જિયમ, નેધરલેન્ડ્સ, સ્વીડન સહિત 9 દેશોમાં હુમલા થયા. 100થી વધુ દુકાનોના ફ્રીઝર પ્રભાવિત થયા. કેટલાક અહેવાલોમાં આ સંખ્યા 115થી વધુ હોવાનું જણાવાયું છે. ફિનલેન્ડ, ઇટાલી અને પોર્ટુગલમાં પણ આવી ઘટનાઓ સામે આવી. ઘણી દુકાનોએ ખાદ્ય પદાર્થો બગડી જવાની આશંકાને કારણે ફ્રોઝન અને ઠંડા ખાદ્ય પદાર્થો હટાવવા પડ્યા.
ત્રીજો હુમલો 2 નવેમ્બરે લંડનમાં લેંગરિજ ઑર્ગેનિકના 10માંથી 6 કોલ્ડ સ્ટોરેજ સિસ્ટમ પર થયો. હેકર્સે સિસ્ટમને ડિફ્રોસ્ટ મોડમાં મૂકીને તાપમાન લગભગ 66 ડિગ્રી સેલ્સિયસ સુધી સેટ કરી દીધું. તાપમાન વધે ત્યારે કંપનીને એલર્ટ મોકલતી વ્યવસ્થા પણ બંધ કરી દેવામાં આવી. કંપનીએ સવારે ગરબડ જોઈ અને સિસ્ટમનું ઇન્ટરનેટ કનેક્શન કાપી નાખ્યું, જેથી હેકિંગથી બચી શકાયું.
યુરોપમાં થયેલા આ સાયબર હુમલાઓ પાછળ કોનો હાથ છે, તે હજુ સ્પષ્ટ થયું નથી. જોકે, રશિયા સમર્થિત હેકર જૂથોની ભૂમિકા હોવાની આશંકા વ્યક્ત કરવામાં આવી રહી છે, પરંતુ તેના નક્કર પુરાવા હજુ મળ્યા નથી.